Պարզ պայմաններ, վտանգավոր հետևանքներ․ կեղծ խաղարկություններ՝ տարբեր ընկերությունների անունից
 Շուշան Ստեփանյան
 CivilNetCheck
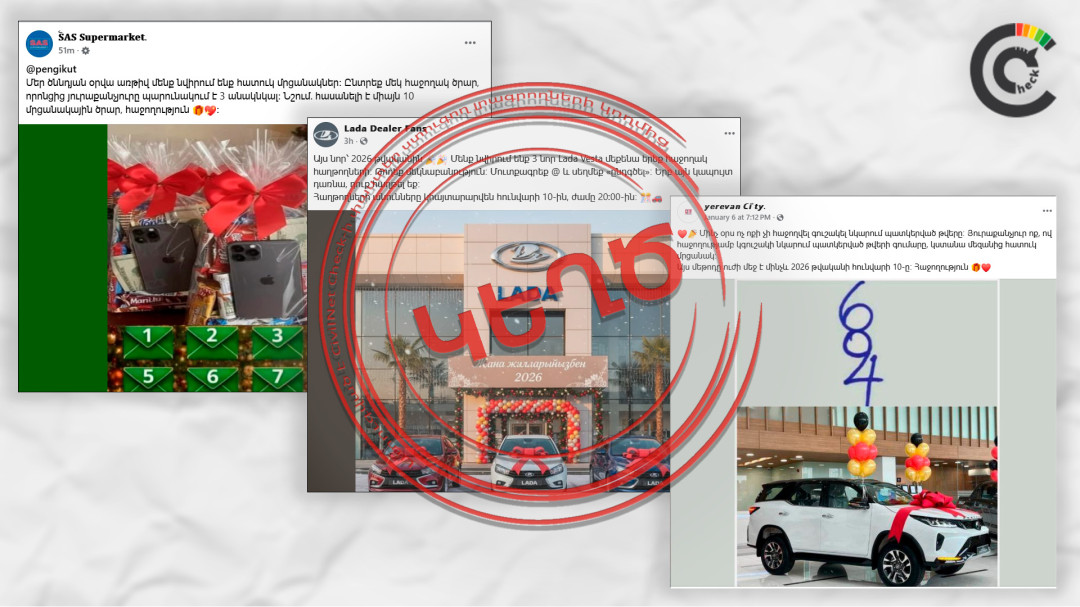
Սոցցանցերում տարածվում են գրառումներ «Երևան Սիթի» և «Սաս» սուպերմարկետների ցանցերի, ինչպես նաև «Լադա» ընկերության անունից՝ հայտարարությամբ, թե այս ընկերությունները մրցանակներ են խաղարկում։ Խաղարկության պայմանները չափազանց պարզ են․ օրինակ, «Երևան Սիթիի» անունից տարածված գրառման մեջ օգտատերերից պահանջվում է ընդամենը գուշակել լուսանկարում պատկերված թվերի գումարը։
«Յուրաքանչյուր ոք, ով հաջողությամբ կգուշակի նկարում պատկերված թվերի գումարը, կստանա մեզանից հատուկ մրցանակ»,– նշված է գրառման մեջ։
Գրառմանը կցված լուսանկարում պատկերված է ավտոմեքենա, իսկ թվերը, ըստ պնդման, «մինչ օրս ոչ ոքի չի հաջողվել գուշակել»։
Այս գրառումները հավաքում են հարյուրավոր տարածումներ (share) և մեկնաբանություններ։ Մինչդեռ դրանք կեղծ են, որոնց հիմնական նպատակը օգտատերերի անձնական ու բանկային տվյալները կորզելն է։
Խարդախության սխեման
«Երևան Սիթիի» անունից գրառումը տարածվում է yerevan Ci’ty ֆեյսբուքյան էջով, որի միակ ակտիվությունն այս հրապարակումն է։ Գրառումը մեկնաբանելուց հետո օգտատերերին ուղարկվում է կայքի հղում, որտեղ առաջարկվում է գրանցվել՝ իբր «մրցանակը» ստանալու համար։ Ուղարկված կայքը նմանակում է «Երևան Սիթի» սուպերմարկետների ցանցի պաշտոնական կայքին։
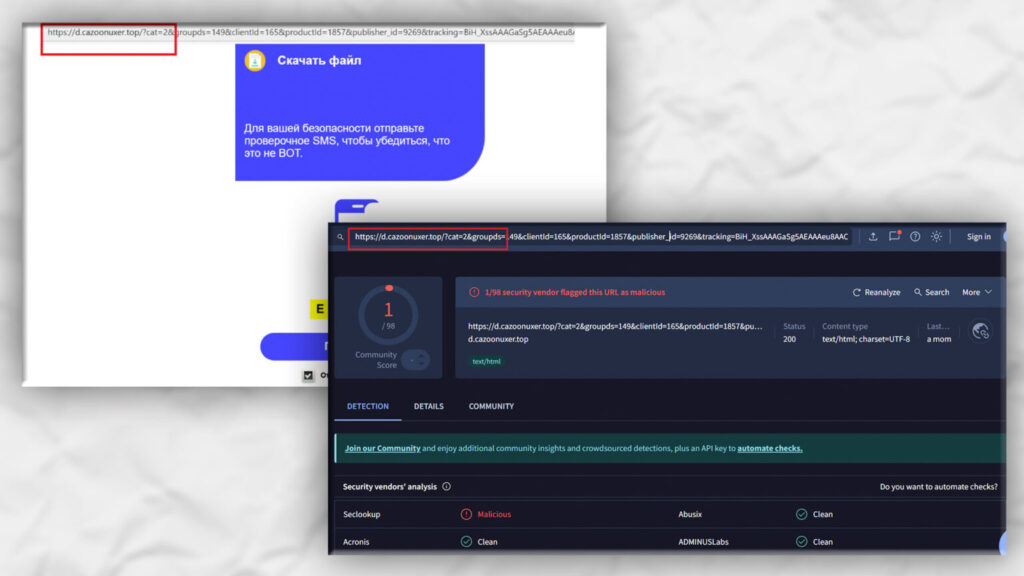
Կայքն այնուհետև ավտոմատ կերպով վերահասցեագրում է (redirecting) մեկ այլ՝ d.cazoonuxer[.]top դոմեյնային անվանումով կայք։ Այստեղ արդեն օգտատերերից պահանջվում է որոշ ֆայլեր ներբեռնել, որոնք իրականում պարունակում են վիրուսային ծրագրեր։
Այս կայքերից ֆայլեր ներբեռնելու դեպքում օգտատերերի համակարգիչները կարող են վարակվել վնասակար ծրագրերով, որոնք հնարավոր է գողանան անձնական տվյալներ կամ մուտքի գաղտնաբառեր (infostealer):
«Երևան Սիթիի» պաշտոնական ֆեյսբուքյան էջը Yerevan City Supermarkets-ն է, կայքը՝ yerevan-city.am-ը։ Ընկերությունը բազմիցս զգուշացրել է օգտատերերին՝ խաղարկությունների և գործող ակցիաների մասին տեղեկանալ միայն պաշտոնական էջերից և կայքից։
Նույն սխեման՝ «Սաս» սուպերմարկետների ցանցի դեպքում
Նույնաբովանդակ գրառում տարածվում է նաև «Սաս» սուպերմարկետների ցանցի անունից՝ կրկին հատուկ մրցանակի խոստումով։
Այս դեպքում օգտատերերից պահանջվում է ընդամենը ընտրել անակնկալ պարունակող «հաջողակ ծրարներից» մեկը։
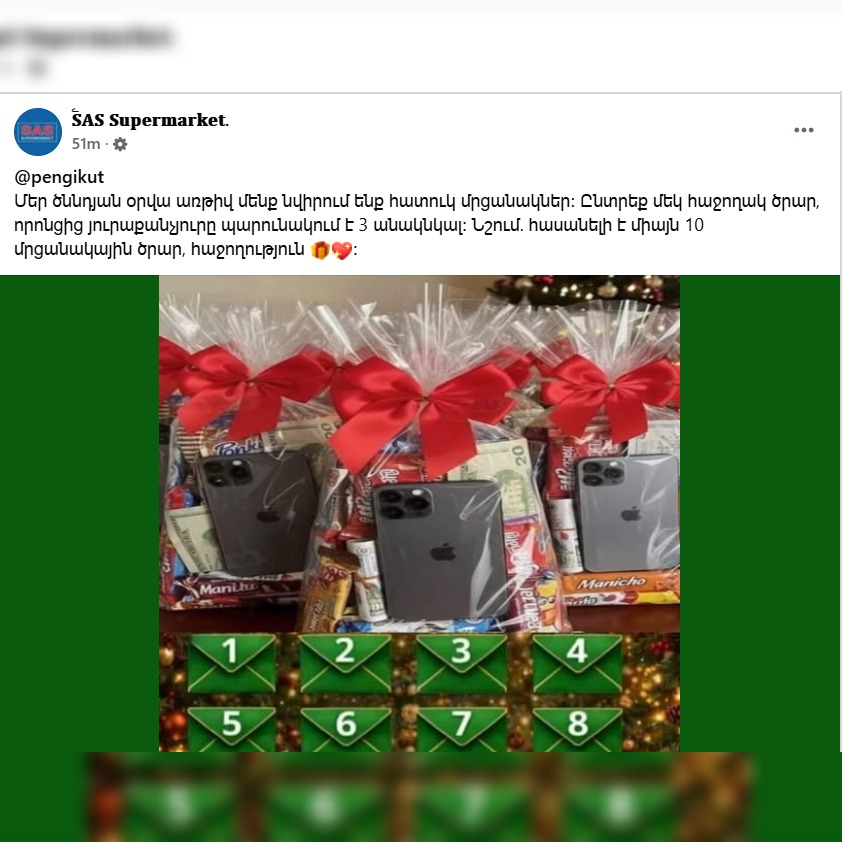
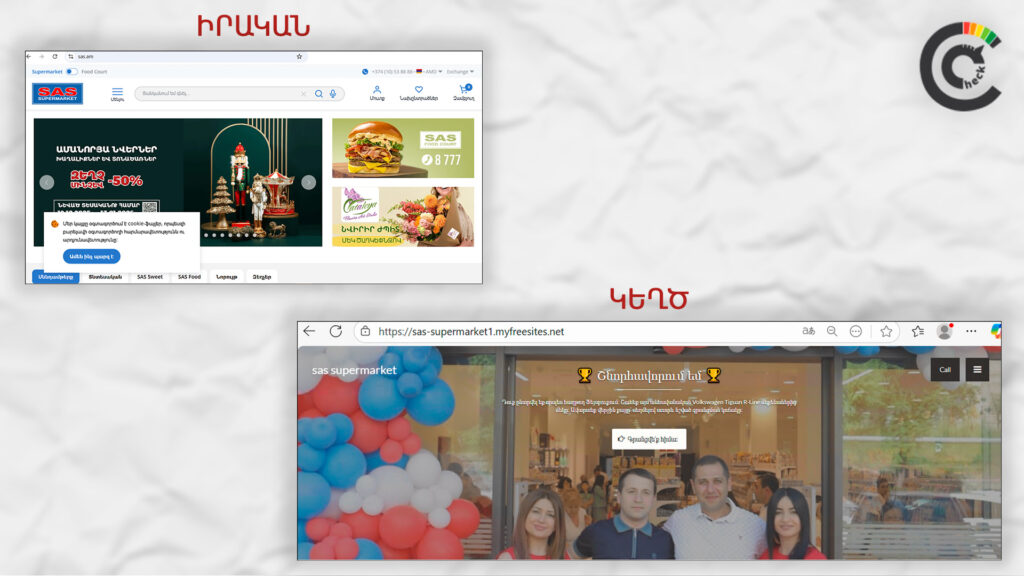
Ինչպես «Երևան Սիթիի» դեպքում, «Սաս» սուպերմարկետի անունից տարածվող գրառումը մեկնաբանելուց հետո օգտատերերին ուղարկվում է կայքի հղում, որը նմանակում է սուպերմարկետների ցանցի իրական կայքը և կեղծ է։ Այնուհետև այս կայքը ավտոմատ կերպով վերահասցեագրում է մեկ այլ կայք, որը ևս պարունակում է վիրուսային ծրագրեր։
Նշենք, որ «Սաս» սուպերմարկետների ցանցի պաշտոնական ֆեյսբուքյան էջը SAS Supermarkets-ն է, կայքը՝ sas.am-ը։
«Նվերներ»՝ Լադա-ից
Սուպերմարկետներից բացի, կեղծ գրառումներ են տարածվում նաև «Լադա» ընկերության անունից՝ հայտարարությամբ, թե այն ավտոմեքենա է նվիրում երեք հաջողակ հաղթողներին։
«Մուտքագրեք @ և սեղմեք «ընդգծել»։ Երբ այն կապույտ դառնա, դուք հաղթել եք»,– նշված է գրառման մեջ։
Այս գործողությունները կատարելու դեպքում օգտատերերը գրառումը տեսանելի են դարձնում իրենց բոլոր ընկերների համար՝ նպաստելով դրա տարածմանը։ Դրանից հետո գրառումը ավտոմատ կերպով կապույտ է դառնում։
Գրառմանը կցված լուսանկարում առկա է ղազախերեն գրություն։ Գրառումը հրապարակվել է հունվարի 8-ին՝ ընդամենը ժամեր առաջ, և դրա տակ առկա են ղազախ օգտատերերի մեկնաբանություններ։ Լուսանկարում երևացող «Լադա» կենտրոնը Հայաստանում չէ, քանի որ շենքը չի համապատասխանում այստեղ գործող «Լադա» կենտրոնի արտաքին տեսքին։
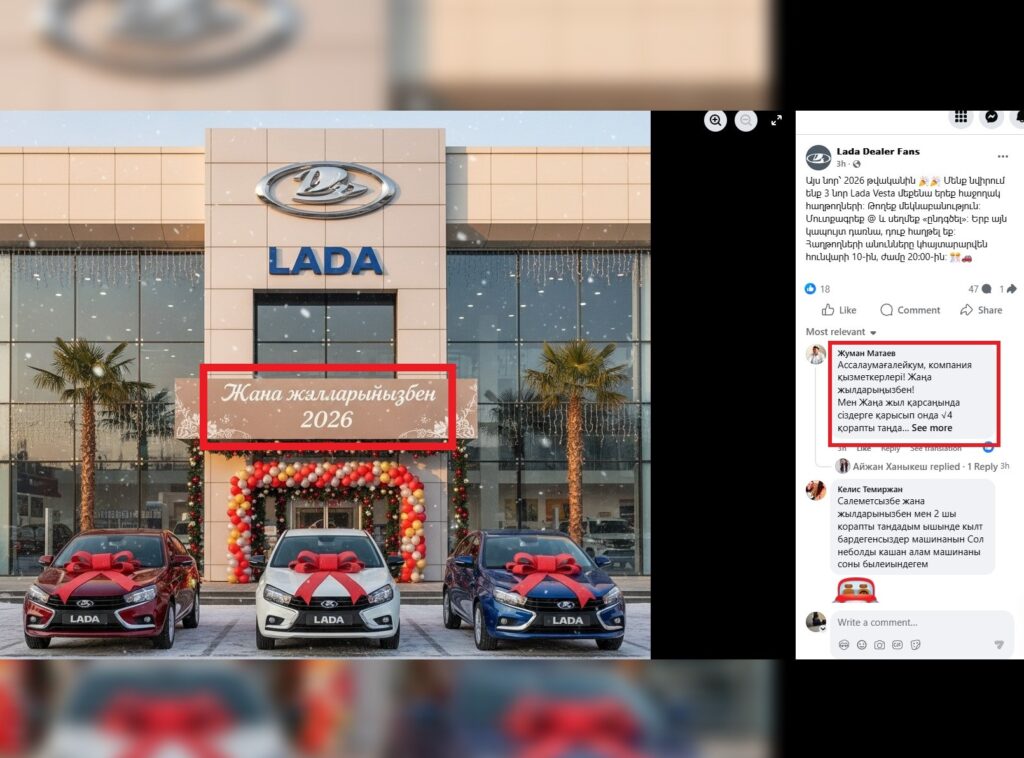
Հայաստանում «Լադայի» պաշտոնական ներկայացուցիչը «Մեգնա» ընկերությունն է։ Ընկերության պաշտոնական կայքը lada.am-ն է, ֆեյսբուքյան էջը՝ Lada Armenia-ն։
Այսպիսով, «Երևան Սիթի» և «Սաս» սուպերմարկետների, ինչպես նաև «Լադա» ընկերության անունից տարածվող գրառումները կեղծ են։ Դրանց նպատակը օգտատերերի անձնական և բանկային տվյալներ կորզելն է՝ վնասաբեր ծրագրերի միջոցով կամ օգտատերերին ուղղորդելով դրանք ինքնուրույն մուտքագրել։

 Պատմություններ